银行级安全金库
私钥,从来就不存在。
Alph AI · MPC Keyless 安全体系
If it breaks, we pay.
Alph AI 将钱包安全提升为系统级能力:MPC 无私钥、零攻击面隔离、 AWS Nitro Enclaves 与全链路风控,形成可验证、可审计、可复用的银行级安全标准。
黑客无法偷走不存在的东西。
安全架构总结
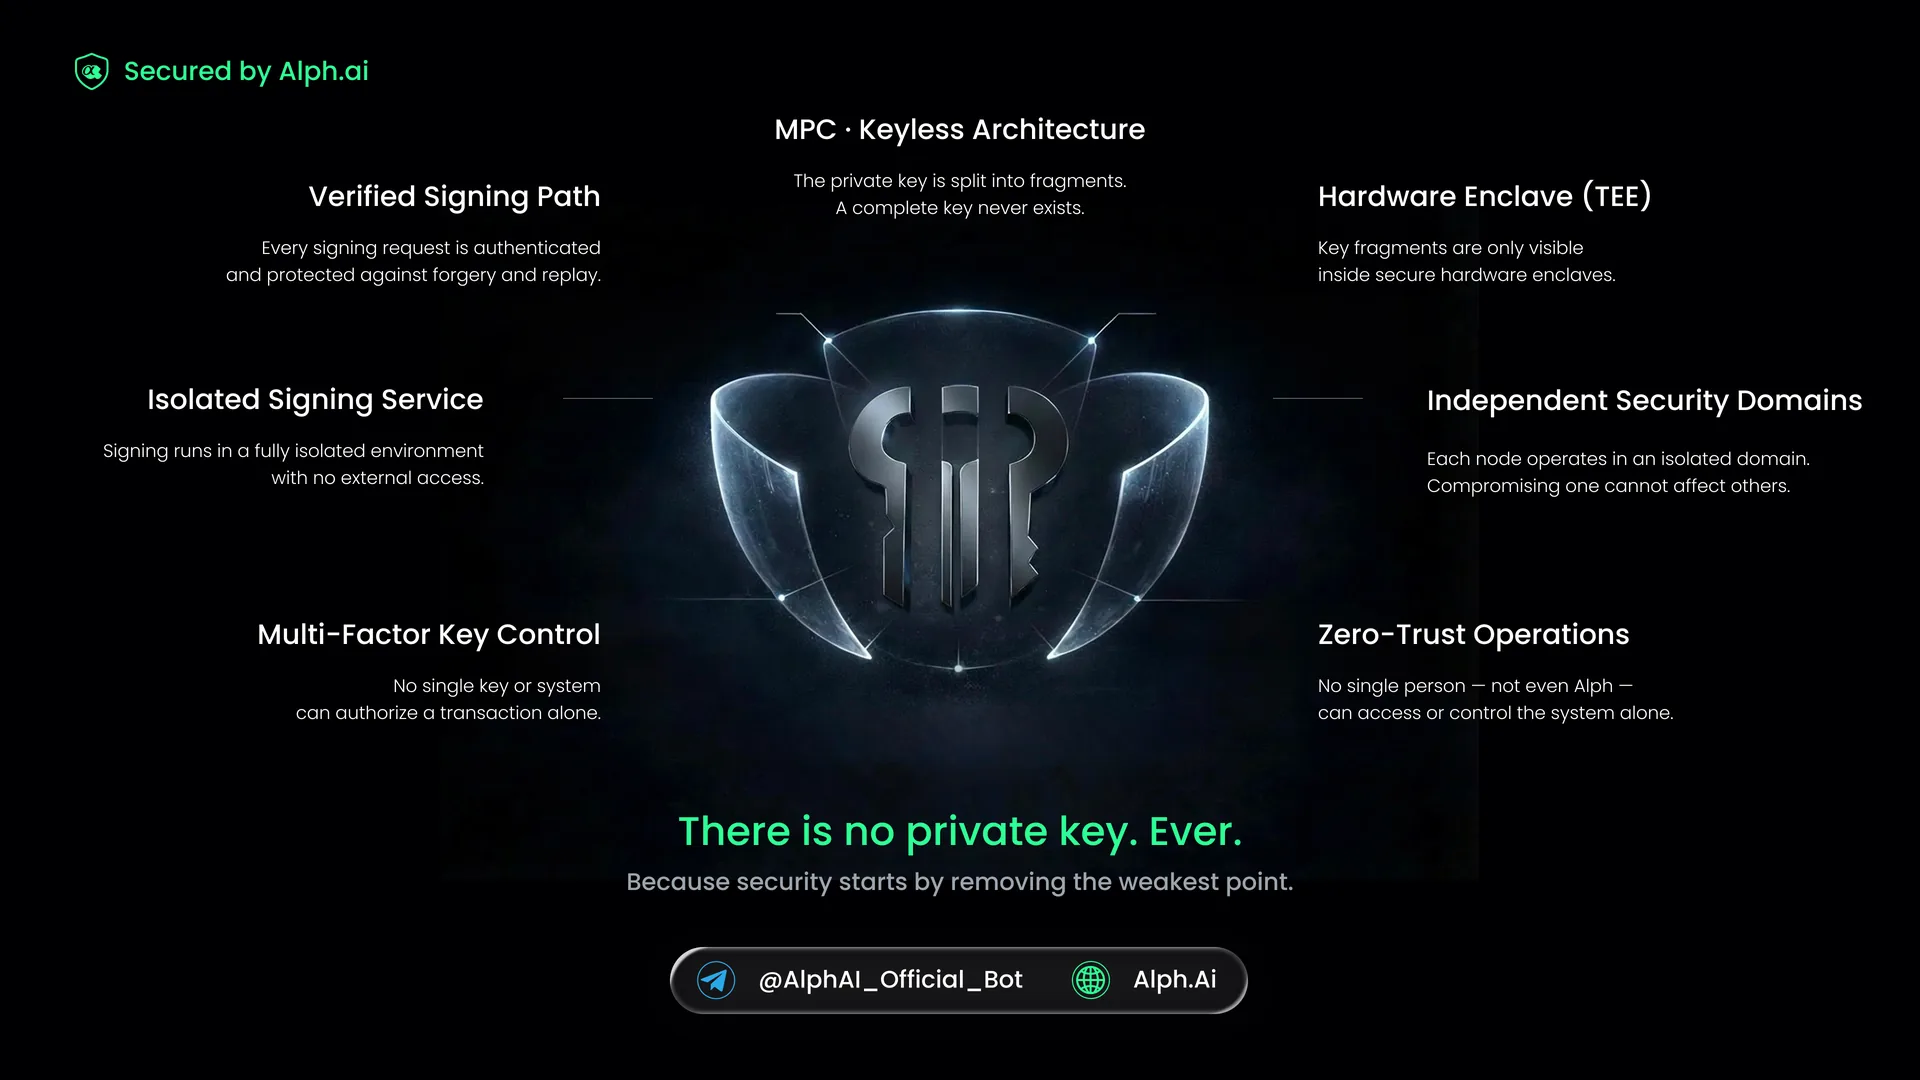
“There is no private key. Ever.”
私钥从未完整出现,攻击面从根源消失。资产安全不依赖单点信任,而依赖可验证的密码学与物理隔离。
七层防御
Alph.ai 的七层纵深防御
MPC 3-of-3 / 2-of-3
“私钥不出现 (Keyless)”:私钥被粉碎成 3 片,签名只需 2 片参与;任何时刻世界上都不存在完整私钥。
“黑客无法偷走不存在的东西。”
隔离签名服务
“零外部攻击面 (Zero Attack Surface)”:签名服务运行在完全隔离的计算网络,没有任何外部入口可供黑客入侵。
“不仅是防守,是根本没有路。”
物理 / 网络级隔离
“独立安全域”:每个节点互不信任、物理隔离。即使攻破一个,也无法影响全局。
“互不信任,才是最大的信任。”
TEE(AWS)
“银行级隔离金库”:敏感计算仅在 AWS Nitro Enclaves 内完成,外部系统无法读取。
“隔离域内可验证执行。”
多因子密钥管理
“无法单点突破”:没有单把钥匙可以解密。黑客需同时攻破多个团队、多个系统、多层加密。
“攻击难度呈指数级上升。”
签名链路验证
“全路径鉴权”:每一次签名请求都经过完整的防伪造、防重放验证。
“每一笔交易都有‘身份证’。”
Zero-Trust 运维
“多人共管 (MPC for Ops)”:没有内部人员(包括创始人)可以单独触碰关键环节。一切皆有审计。
“去绝‘内鬼’作恶的可能。”
核心理念:让攻击成本从“加法”变为“乘法”。任何单层失守都不足以触达资产本体。
无私钥金库
MPC / TSS 钱包体系
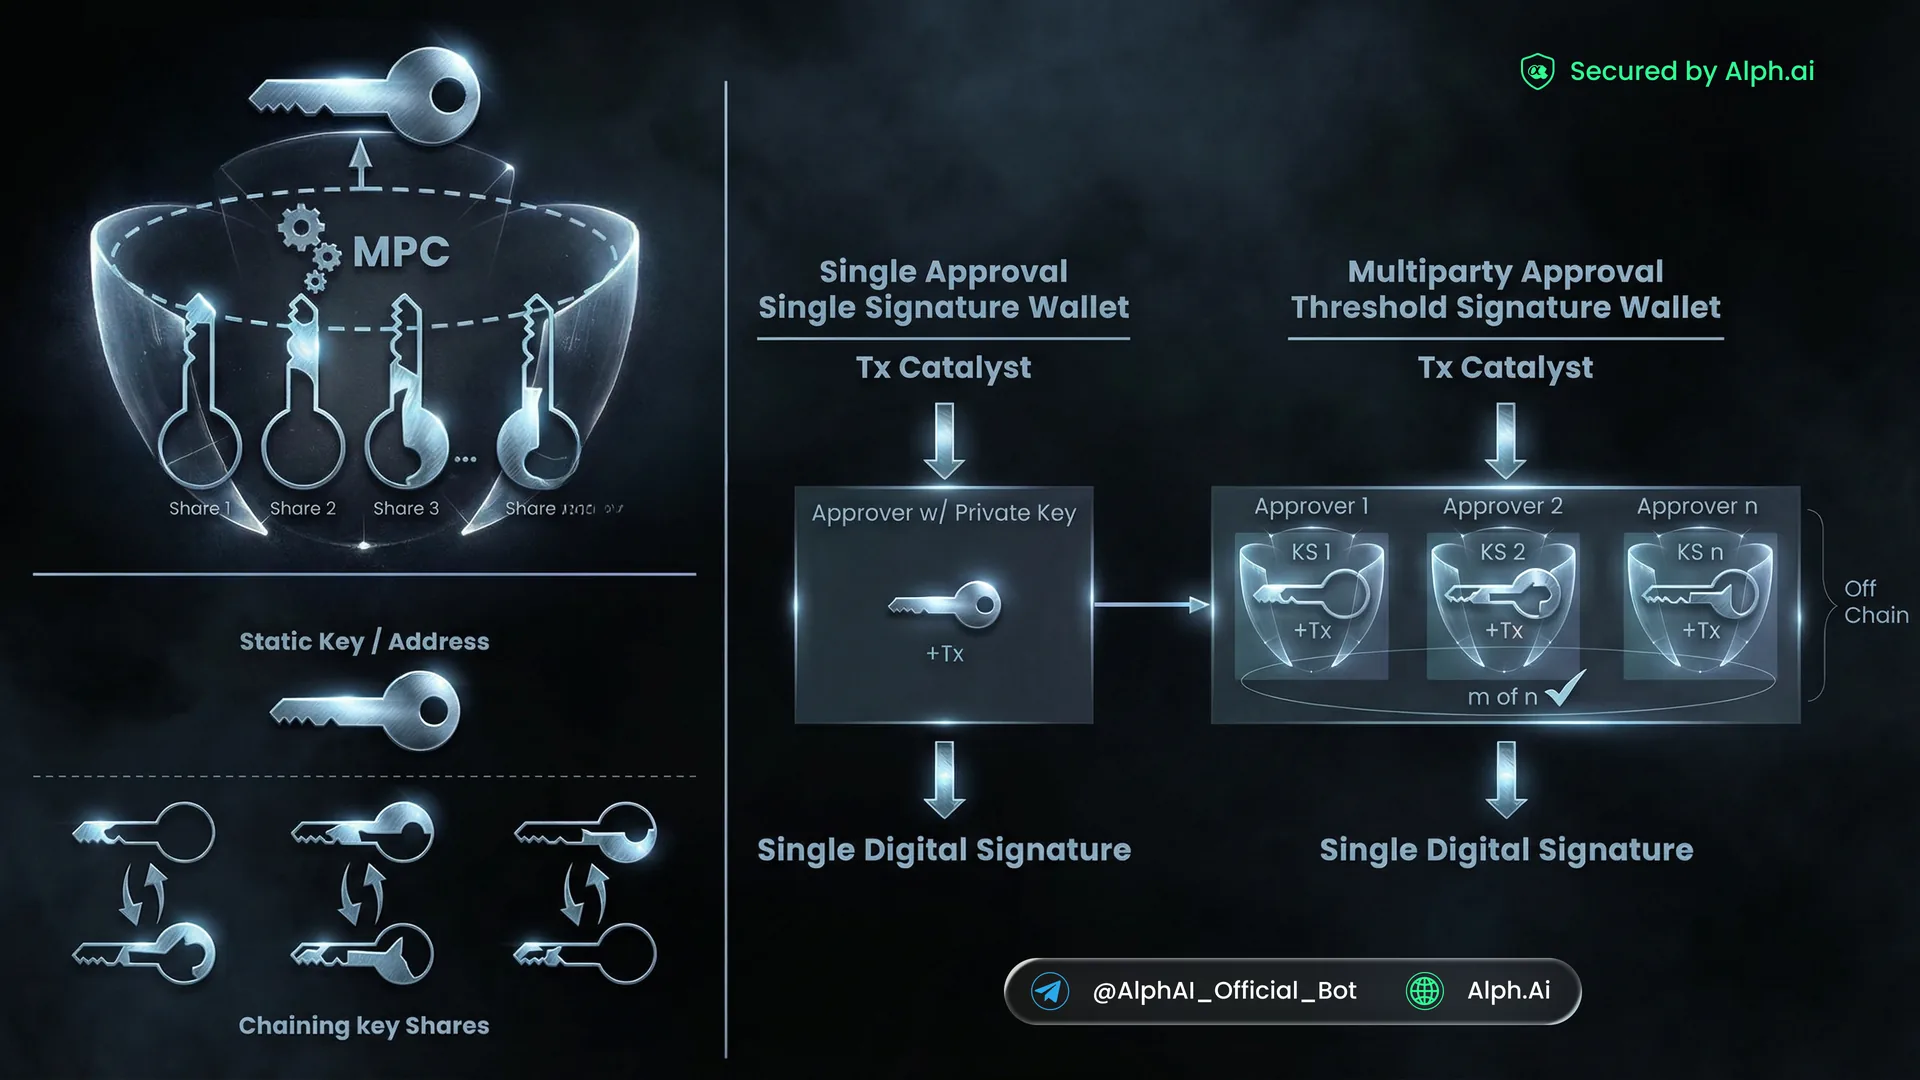
分布式密钥生成与阈值签名协作,让攻击成本从“加法”变为“乘法”。完整私钥从未出现, 任何单点泄露都无法构成真实风险。
密钥分片
私钥碎片化,完整密钥从未出现。
门限签名
2-of-3 / 3-of-3 门限协作签名。
安全域隔离
多域隔离 + 无公网签名节点。
分布式密钥生成(示意)
传统方案:生成完整私钥 →private_key = generate_private_key()
MPC 方案:分布式生成分片 →shard_1, shard_2, shard_3 = generate_shards_in_distributed_manner()
关键:没有任何设备/人见过完整私钥。
TEE 安全区
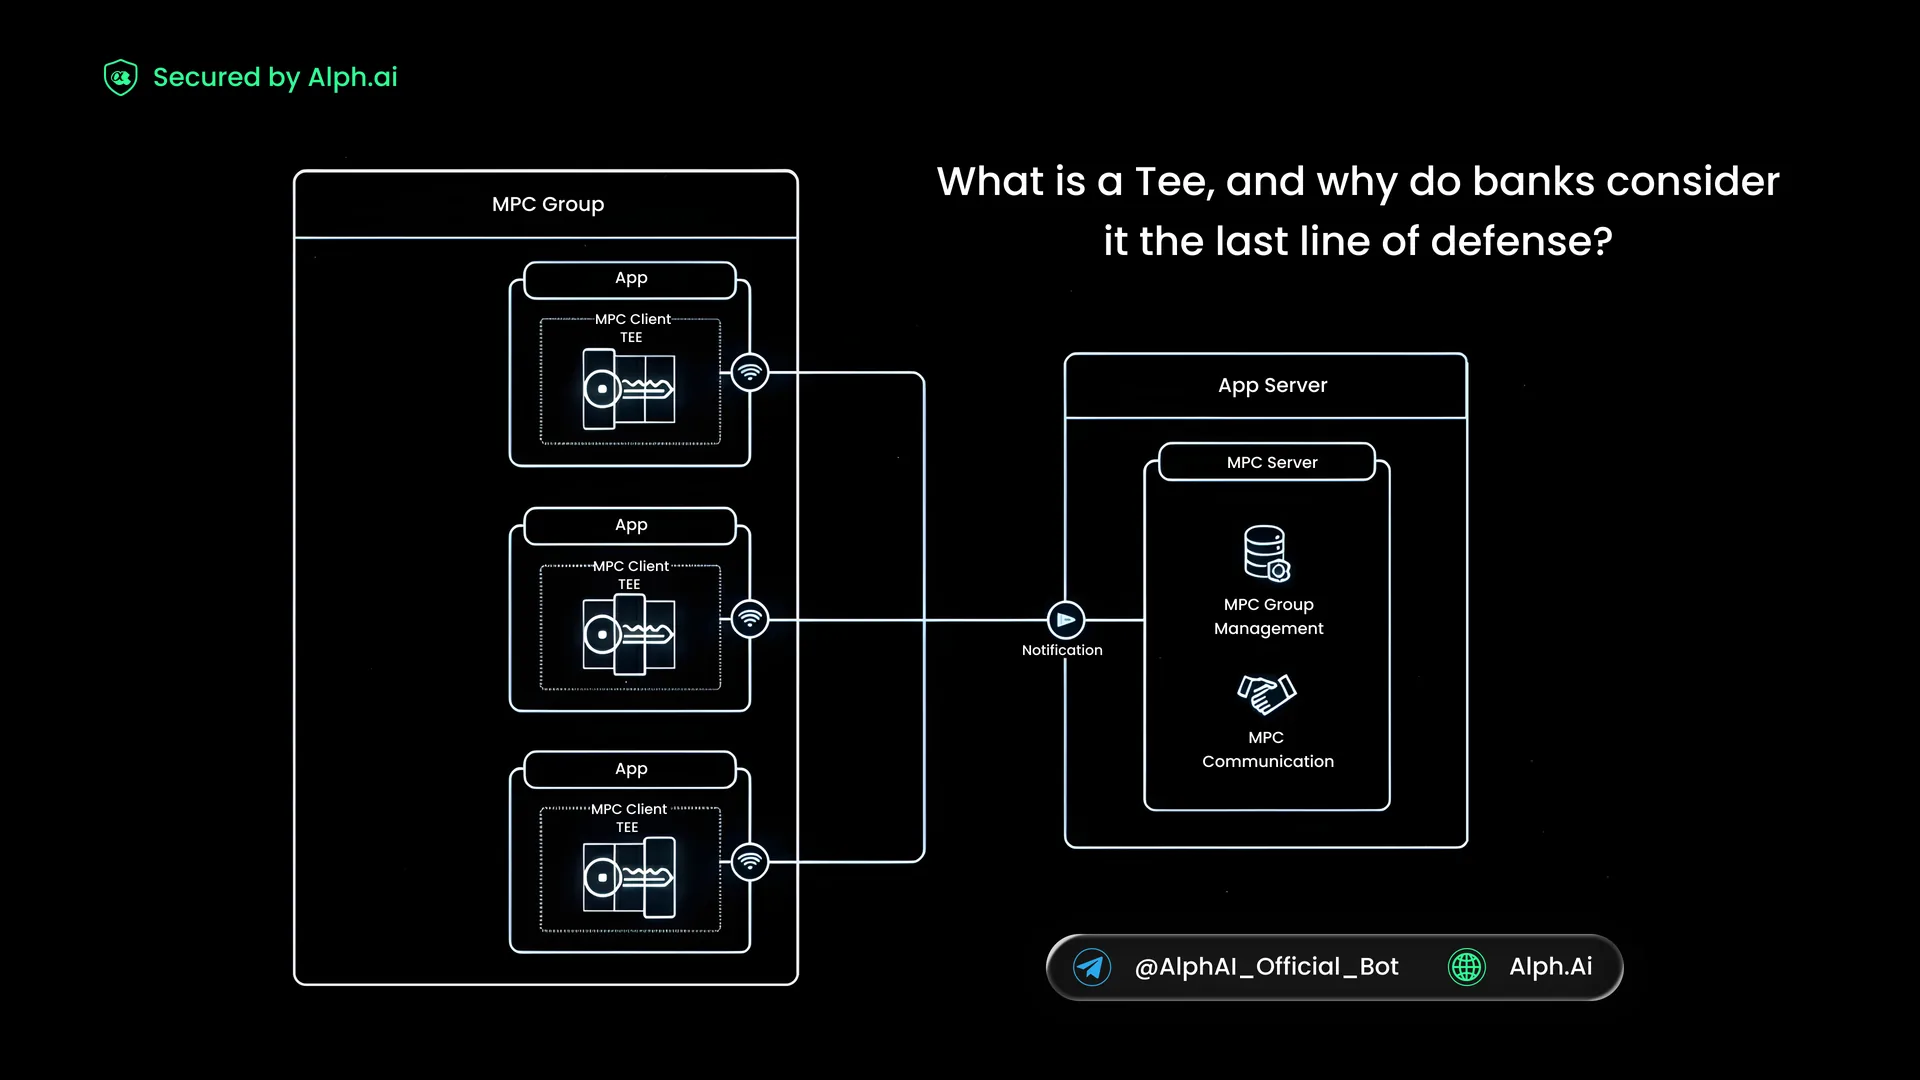
可信执行环境(TEE)
分片解密与签名计算仅在 Enclave 内完成。远程证明确保运行环境真实可信,避免 内存提取与供应链攻击风险。
- AWS Nitro Enclaves(隔离执行环境)
- 内存加密 + 密封存储 + 远程证明
- 跨平台安全计算基,降低单点依赖
零信任基础设施
零信任基础设施
零信任运维原则
- 四眼原则:关键操作需至少两人独立验证
- 时间限制访问:临时权限自动过期
- 行为基线监控:异常操作实时告警
网络拓扑
网络拓扑:零攻击面设计
交易前风险扫描
合约风险预检流水线
在您输入合约地址的毫秒级窗口内,系统并行完成规则引擎、符号执行与 AI 语义分析, 输出结构化风险报告与操作建议。
- 地址输入 → 拉取字节码
- 多引擎并行分析(< 3 秒)
- 规则引擎:匹配 300+ 风险模式
- 符号执行:探测隐藏逻辑路径
- AI 语义分析:理解合约真实意图
- 输出结构化报告
- 风险评分(0-100)
- 关键风险项(买卖税、黑名单等)
- 建议操作(禁止/警告/放行)
执行模拟
交易中执行模拟
交易中阶段对关键场景并行模拟,评估滑点承受与夹击风险,避免执行失败。
- 滑点冲击:价格波动容忍度测试
- Gas 波动:成本可控性验证
- MEV 夹击:抗抢跑能力模拟
- 合约回调:重入攻击防护
- 极端波动:断崖式下跌风险
交易后监控
交易后持仓与流动性监控
交易完成只是风险开始。系统持续监控持仓资产、LP 变化与权限异动, 发现异常即推送预警并提供止损与回放。
- LP 异常波动与撤池预警
- 顶级持仓地址异动检测
- 权限变更与合约升级监控
- 一键止损 + 风险报告回放
MPC × 风控引擎
与 MPC 签名的联动拦截
风控系统与 MPC 签名层深度耦合,形成“检测—拦截—审计”的闭环。 高风险交易可直接阻断签名请求,避免资金被“合法转移”。
- 风险评分 < 30:拒绝签名
- 确认 Rug 风险:触发临时冻结
- 拦截记录进入零信任审计体系
审计与透明度
审计与透明度体系
所有签名请求、TEE 远程证明与网络元数据均可审计。结合季度渗透测试与协议形式化验证, 建立可持续的安全透明度机制。
- 实时技术审计:签名日志 + 远程证明
- 季度第三方安全测试与形式化验证
- 公开透明度报告与漏洞赏金进展
安全团队
银行级安全团队与背景
Alph AI 的安全金库由具备传统金融 + Web3 双重背景的安全团队设计与维护。
核心负责人
安全团队由 CTO Evan 领导,主导多起关键审计与高危漏洞修复,并在国际安全会议分享链上签名实践。
- 曾主导 CertiK 多个关键审计项目
- 发现并修复多个高危漏洞
- 分享链上签名安全实践
跨领域背景
团队核心成员覆盖传统金融与 Web3 安全机构,具备 150+ DeFi / Layer1 / 跨链桥审计经验。
- 来自顶级投行/支付机构风控团队
- 熟悉 SOC2、ISO 27001 等审计规范
- 来自 CertiK、Quantstamp、PeckShield
战略合作
与拥有 8 年经验的 Bitrue 安全团队建立合作,进一步增强链上资产保护能力。
我们不仅在构建交易平台,更是在打造银行级安全金库。
Alph Video
私钥,从来就不应该存在。
MPC 如何让黑客无法攻破